AUTOMATISER SANS PERDRE LE CONTRÔLE : DU SIMPLE GESTE À LA DÉCISION CRITIQUE, QUE PEUT-ON CONFIER AUX MACHINES ET QUE L’HUMAIN DOIT-IL ABSOLUMENT SUPERVISER ?
Intelligence artificielle, robotique, industrie 4.0, automatisation et responsabilité humaine : comprendre les limites de l’autonomie des machines pour construire un avenir maîtrisé
Et si le véritable enjeu de l’automatisation n’était pas de savoir jusqu’où nous pouvons remplacer l’humain, mais de déterminer jusqu’où nous pouvons confier des actions aux machines sans perdre notre capacité à comprendre, décider et intervenir ?
Nous automatisons déjà une multitude d’opérations : ouvrir une porte, réguler une température, remplir un formulaire, piloter une installation industrielle, gérer un stock, détecter une anomalie, conduire un véhicule ou analyser des milliers de données.
L’intelligence artificielle accélère considérablement cette évolution. Des tâches qui nécessitaient hier plusieurs heures de travail peuvent aujourd’hui être réalisées en quelques secondes. Des systèmes peuvent surveiller des installations en permanence, détecter des comportements inhabituels, proposer des solutions et parfois agir directement sur leur environnement.
Mais toutes les automatisations ne présentent pas le même niveau de risque.
Automatiser l’envoi d’un courrier électronique n’a pas les mêmes conséquences qu’automatiser l’administration d’un médicament. Réguler automatiquement la température d’un bâtiment n’est pas comparable au pilotage d’une chaudière industrielle sous pression. Générer un rapport avec une intelligence artificielle n’engage pas les mêmes responsabilités que commander un équipement susceptible de provoquer un accident.
L’automatisation doit donc être pensée selon trois dimensions fondamentales :
- La difficulté technique : est-il possible de réaliser automatiquement cette opération ?
- Le niveau de risque : quelles sont les conséquences d’une erreur, d’une panne ou d’un mauvais fonctionnement ?
- Le niveau de responsabilité : qui comprend, autorise, contrôle et assume la décision ?
L’objectif n’est pas de freiner le progrès technologique. Il est de construire une automatisation utile, fiable, sécurisée et responsable, dans laquelle la machine augmente les capacités humaines sans supprimer le jugement, la vigilance et la responsabilité.
1. L’AUTOMATISATION : UNE RÉVOLUTION QUI DÉPASSE LARGEMENT LE REMPLACEMENT DU TRAVAIL HUMAIN
L’automatisation consiste à confier à un système technique l’exécution d’une ou plusieurs opérations avec une intervention humaine réduite ou inexistante pendant leur déroulement.
Elle peut reposer sur des technologies très différentes :
- Des mécanismes simples.
- Des automatismes électriques.
- Des capteurs et des actionneurs.
- Des automates programmables industriels.
- Des systèmes de supervision.
- Des algorithmes de régulation.
- Des logiciels de gestion.
- Des robots.
- Des systèmes d’intelligence artificielle.
- Des agents logiciels capables d’exécuter plusieurs actions successives.
Il est important de comprendre que l’automatisation ne commence pas avec l’intelligence artificielle.
Un flotteur qui ferme automatiquement une arrivée d’eau lorsque le niveau d’une cuve est atteint est déjà un système automatisé.
Un thermostat qui commande un chauffage en fonction d’une température mesurée constitue également un automatisme.
Un automate programmable qui pilote une station de pompage à partir de niveaux, de pressions et de débits réalise une automatisation plus élaborée.
Une intelligence artificielle qui analyse les données d’une usine, détecte des anomalies, prévoit des défaillances et propose des actions représente une autre étape.
La différence essentielle réside dans le degré de complexité, d’adaptation et de décision confié au système.
1.1. Les quatre grandes fonctions de l’automatisation
On peut décomposer un système automatisé en quatre fonctions.
| Fonction | Rôle | Exemple |
|---|---|---|
| Acquisition | Observer l’environnement | Mesurer une pression |
| Analyse | Interpréter les informations | Détecter une pression anormale |
| Décision | Déterminer une action | Réduire la vitesse d’une pompe |
| Action | Commander un équipement | Modifier la fréquence du variateur |
L’intelligence artificielle peut intervenir dans plusieurs de ces fonctions, mais elle ne doit pas nécessairement les contrôler toutes.
Un système peut parfaitement utiliser une IA pour analyser les données, tout en conservant un automate indépendant pour les fonctions de sécurité.
Cette séparation est fondamentale dans les installations à risques.
1.2. L’automatisation ne signifie pas nécessairement autonomie
Il faut distinguer trois notions :
- Automatiser : exécuter une opération sans intervention humaine permanente.
- Autonomiser : permettre à un système de fonctionner avec une capacité plus importante d’adaptation et de décision.
- Déléguer la responsabilité : confier à une autre personne ou organisation la responsabilité d’une décision ou d’une action.
Ces trois notions ne sont pas équivalentes.
Un système peut fonctionner automatiquement sans être capable de comprendre les conséquences de ses actions.
Une intelligence artificielle peut produire une recommandation pertinente sans être responsable de son application.
Un robot peut exécuter une opération avec une précision remarquable sans comprendre les enjeux humains, économiques ou environnementaux de sa mission.
L’exécution automatique d’une opération ne signifie donc pas que la responsabilité humaine a disparu.
2. LES NIVEAUX D’AUTOMATISATION : DU PLUS SIMPLE AU PLUS COMPLEXE
Pour comprendre ce qui peut être automatisé, il est utile de construire une échelle progressive.
Cette échelle ne classe pas uniquement les technologies. Elle décrit également le niveau de décision et d’autonomie accordé au système.
Niveau 1 : les opérations répétitives, simples et prévisibles
<em>Automatisation généralement facile, avec un risque faible lorsque les conséquences sont limitées.</em>
Ce sont les premières opérations à automatiser.
Elles présentent généralement quatre caractéristiques :
- Elles se répètent fréquemment.
- Les règles sont connues.
- Les résultats attendus sont facilement vérifiables.
- Les conséquences d’une erreur sont limitées.
Exemples :
- Trier des fichiers.
- Renommer des documents.
- Classer des factures.
- Calculer automatiquement des totaux.
- Convertir des unités.
- Envoyer un accusé de réception.
- Générer un document à partir d’un modèle.
- Programmer l’éclairage d’une pièce.
- Déclencher une ventilation selon une plage horaire.
Dans une entreprise, ces opérations représentent souvent un excellent point de départ.
Elles permettent de réduire les tâches administratives répétitives, les oublis et les erreurs de saisie.
Supervision humaine recommandée :
- Vérifier périodiquement le fonctionnement.
- Contrôler les résultats sur un échantillon.
- Prévoir une possibilité de correction.
- Conserver une trace des opérations importantes.
L’humain n’a généralement pas besoin de valider chaque action.
Niveau 2 : les opérations de mesure, de surveillance et de régulation
<em>Automatisation relativement maîtrisée lorsque les limites de fonctionnement sont définies.</em>
À ce niveau, le système ne se contente plus d’exécuter une séquence prédéfinie. Il observe des paramètres et adapte son fonctionnement.
Exemples :
- Réguler la température d’un bâtiment.
- Maintenir une pression dans un réseau.
- Réguler un débit.
- Maintenir un niveau dans une cuve.
- Adapter la vitesse d’une pompe.
- Commander un ventilateur selon la qualité de l’air.
- Surveiller l’humidité d’un sol.
- Déclencher une irrigation selon des seuils.
- Contrôler une température de stockage.
Dans le génie climatique et les fluides industriels, ces fonctions sont omniprésentes.
Un régulateur peut mesurer une température, la comparer à une consigne et commander une vanne ou un équipement.
Un automate peut maintenir le niveau d’un réservoir en commandant une pompe.
Un système de supervision peut afficher les pressions, températures, débits et états des équipements.
La régulation automatique permet souvent une meilleure stabilité que des interventions humaines ponctuelles.
Cependant, une régulation mal conçue peut entretenir un fonctionnement dangereux.
Une sonde défectueuse, une vanne bloquée, une consigne erronée ou une mauvaise configuration peuvent produire des conséquences importantes.
Supervision humaine recommandée :
- Vérifier les instruments de mesure.
- Définir des plages de fonctionnement autorisées.
- Contrôler les alarmes.
- Vérifier les consignes.
- Entretenir les équipements.
- Prévoir des dispositifs indépendants de protection.
La régulation peut être automatique, mais ses limites doivent être définies et validées par des personnes compétentes.
Niveau 3 : les processus organisés et les enchaînements d’opérations
<em>Automatisation intermédiaire : plusieurs opérations sont coordonnées.</em>
À ce niveau, le système exécute une séquence composée de plusieurs étapes.
Exemples :
- Gérer automatiquement une commande.
- Préparer une facture.
- Organiser un approvisionnement.
- Piloter une chaîne de production.
- Réaliser un cycle de nettoyage industriel.
- Démarrer une station de pompage selon une procédure.
- Commander plusieurs équipements selon un scénario.
- Gérer automatiquement un système d’irrigation multizone.
L’intérêt est de coordonner des opérations qui, auparavant, nécessitaient plusieurs interventions.
Dans une usine, un automate peut piloter une séquence de remplissage :
- Vérification de la disponibilité de la cuve.
- Contrôle des conditions initiales.
- Ouverture d’une vanne.
- Démarrage d’une pompe.
- Surveillance du niveau.
- Arrêt au seuil prévu.
- Fermeture de la vanne.
- Transmission de l’information à la supervision.
Cette séquence est automatisable si les conditions sont suffisamment bien définies.
Mais il faut également prévoir les situations qui ne correspondent pas au scénario normal :
- Une vanne ne s’ouvre pas.
- Une pompe ne démarre pas.
- Le niveau ne monte pas.
- Une sonde transmet une valeur incohérente.
- Une coupure électrique intervient.
- Une communication est perdue.
Un automatisme robuste doit traiter les situations anormales, pas seulement le fonctionnement idéal.
Supervision humaine recommandée :
- Valider les procédures.
- Vérifier les conditions de démarrage.
- Définir les scénarios de défaut.
- Contrôler les changements de programme.
- Analyser les événements inhabituels.
- Autoriser les opérations sensibles.
Niveau 4 : l’analyse, le diagnostic et l’aide à la décision
<em>Automatisation avancée : le système commence à interpréter des situations complexes.</em>
C’est ici que l’intelligence artificielle prend une place particulièrement intéressante.
Un système peut analyser de nombreuses informations simultanément et identifier des relations difficiles à repérer manuellement.
Exemples :
- Détecter une dérive énergétique.
- Identifier une anomalie de fonctionnement.
- Comparer plusieurs solutions techniques.
- Analyser les performances d’une installation.
- Prévoir les besoins de maintenance.
- Identifier des tendances dans les ventes.
- Analyser des données météorologiques.
- Repérer des risques dans un processus.
- Proposer des optimisations de consommation.
Dans une installation industrielle, un système peut analyser les courbes de pression, de température, de débit et de consommation électrique.
Il peut détecter qu’une pompe consomme davantage d’énergie pour fournir le même débit.
Il peut alors signaler une dégradation possible :
- Encrassement.
- Usure mécanique.
- Dégradation du rendement.
- Modification du point de fonctionnement.
- Obstruction partielle du réseau.
L’IA peut ainsi aider à formuler un diagnostic.
Mais une anomalie statistique n’est pas nécessairement une panne.
Un changement de production, une modification de consigne ou une condition extérieure inhabituelle peuvent expliquer une évolution des mesures.
Supervision humaine recommandée :
- Vérifier la qualité des données.
- Comprendre les hypothèses du diagnostic.
- Comparer les résultats avec la réalité du terrain.
- Évaluer les conséquences de la recommandation.
- Faire confirmer les interventions importantes par un spécialiste.
À ce niveau, la machine devient un excellent assistant technique, mais elle ne doit pas être considérée comme une source infaillible de vérité.
Niveau 5 : la planification et l’optimisation automatiques
<em>Automatisation complexe : le système choisit entre plusieurs solutions possibles.</em>
Le système ne se contente plus de réagir à une situation. Il cherche à optimiser un ensemble de paramètres.
Exemples :
- Optimiser les horaires de production.
- Répartir les charges électriques.
- Organiser les tournées de livraison.
- Adapter les stocks.
- Optimiser les consommations énergétiques.
- Programmer la maintenance.
- Ajuster les paramètres d’une installation.
- Optimiser l’irrigation en fonction de la météo et de l’humidité du sol.
Prenons l’exemple d’un bâtiment.
Une solution d’optimisation peut chercher à réduire la consommation énergétique tout en maintenant :
- Le confort thermique.
- La qualité de l’air intérieur.
- Les conditions d’hygiène.
- Les contraintes d’exploitation.
- Les limites de fonctionnement des équipements.
Le problème devient rapidement multidimensionnel.
Réduire la consommation électrique ne doit pas conduire à dégrader la qualité de l’air.
Réduire la puissance d’une pompe ne doit pas compromettre le débit nécessaire à un procédé.
Optimiser un stock ne doit pas créer une rupture d’approvisionnement critique.
Il faut donc définir une fonction objectif et des contraintes.
L’algorithme peut rechercher la meilleure solution mathématique dans le cadre qui lui a été donné. Il ne peut pas déterminer seul si ce cadre correspond réellement aux valeurs, aux obligations et aux priorités de l’organisation.
Supervision humaine recommandée :
- Définir les objectifs.
- Valider les contraintes.
- Vérifier les compromis.
- Déterminer les limites de décision.
- Autoriser les changements importants.
- Contrôler les effets secondaires.
L’humain doit notamment vérifier que le système n’optimise pas un indicateur au détriment de la finalité réelle.
Niveau 6 : les systèmes adaptatifs et les agents autonomes
<em>Automatisation très avancée : le système peut enchaîner des actions et adapter son comportement.</em>
Les agents d’intelligence artificielle ouvrent une nouvelle étape.
Ils peuvent recevoir un objectif, décomposer une mission en plusieurs opérations, utiliser des outils, consulter des informations, produire des documents et exécuter certaines actions.
Exemples :
- Préparer un dossier technique.
- Comparer plusieurs fournisseurs.
- Organiser un planning.
- Analyser un ensemble de documents.
- Préparer un rapport de maintenance.
- Gérer une partie d’un processus administratif.
- Surveiller des indicateurs et déclencher des alertes.
- Coordonner plusieurs applications informatiques.
Mais une autonomie plus importante augmente également le nombre de situations dans lesquelles une erreur peut se produire.
Un agent peut :
- Interpréter incorrectement une demande.
- Utiliser une information obsolète.
- Confondre deux documents.
- Effectuer une action non souhaitée.
- Répéter une opération.
- Modifier une donnée importante.
- Transmettre une information confidentielle.
- Déclencher une chaîne d’actions inadaptées.
Un agent qui peut uniquement rédiger un rapport présente un risque limité.
Un agent qui peut également modifier une base de données, envoyer des paiements, commander des équipements ou supprimer des fichiers présente un niveau de risque beaucoup plus élevé.
Supervision humaine recommandée :
- Limiter précisément ses permissions.
- Définir les actions autorisées.
- Séparer les environnements de test et de production.
- Exiger une validation pour les actions sensibles.
- Journaliser les opérations.
- Prévoir une interruption immédiate.
- Contrôler régulièrement les résultats.
Plus un système peut agir dans le monde réel, plus ses permissions doivent être maîtrisées.
Niveau 7 : les systèmes autonomes dans des environnements complexes
<em>Automatisation à très haut niveau de complexité, avec des conséquences potentiellement importantes.</em>
On retrouve ici :
- Les véhicules autonomes.
- Les robots mobiles industriels.
- Les drones autonomes.
- Les systèmes de pilotage d’infrastructures.
- Les plateformes logistiques robotisées.
- Les systèmes de gestion de réseaux énergétiques.
- Les installations industrielles fortement automatisées.
- Certains systèmes médicaux d’assistance.
Ces systèmes doivent prendre en compte des environnements changeants, des informations parfois incomplètes et des événements imprévus.
Un véhicule autonome doit identifier son environnement, anticiper les mouvements, interpréter les règles de circulation et choisir une trajectoire.
Un robot industriel doit tenir compte de la position des opérateurs, des objets, des équipements et des limites de sa zone de travail.
Un système énergétique doit maintenir l’équilibre entre production, consommation, stockage et contraintes du réseau.
Le problème n’est plus simplement de programmer une séquence.
Il faut gérer des interactions nombreuses, des incertitudes et des situations qui n’ont pas toutes été prévues.
Supervision humaine recommandée :
- Définir les conditions d’utilisation.
- Valider les performances dans des situations représentatives.
- Surveiller les limites opérationnelles.
- Prévoir des modes dégradés.
- Maintenir des possibilités d’arrêt et de reprise.
- Analyser les incidents et quasi-accidents.
- Contrôler les mises à jour.
L’autonomie technique ne doit jamais être confondue avec une capacité illimitée à fonctionner dans toutes les circonstances.
3. AUTOMATISER DU PLUS SÉCURISANT AU PLUS DANGEREUX : UNE AUTRE ÉCHELLE, INDISPENSABLE
La difficulté technique et le niveau de danger sont deux dimensions différentes.
Une tâche peut être très facile à automatiser et pourtant présenter un risque majeur.
Par exemple, ouvrir une vanne est une opération techniquement simple. Mais si cette vanne alimente un circuit contenant un fluide dangereux sous pression, l’action peut avoir des conséquences graves.
À l’inverse, analyser plusieurs millions de données peut être techniquement complexe tout en présentant un risque direct limité si le résultat est uniquement utilisé pour produire un rapport.
Il faut donc établir une classification fondée sur les conséquences possibles.
3.1. Niveau de risque 1 : les opérations sans conséquence importante
<em>Automatisation généralement très favorable.</em>
Exemples :
- Mise en forme de documents.
- Classement de fichiers non sensibles.
- Calculs simples.
- Conversion de formats.
- Tri de données non critiques.
- Création de brouillons.
- Rappels et notifications.
- Organisation de tâches personnelles.
En cas d’erreur, les conséquences sont généralement limitées et réversibles.
L’automatisation peut être importante.
La supervision humaine peut être périodique.
3.2. Niveau de risque 2 : les opérations ayant des conséquences économiques limitées
<em>Automatisation favorable avec contrôle.</em>
Exemples :
- Préparation de devis.
- Gestion de stocks courants.
- Préparation de commandes.
- Mise à jour de tableaux de bord.
- Analyse commerciale.
- Gestion de rendez-vous.
- Préparation de factures.
Une erreur peut entraîner un coût, un retard ou une insatisfaction.
Il faut donc prévoir :
- Une vérification des données.
- Des contrôles de cohérence.
- Des plafonds de décision.
- Une procédure de correction.
- Une validation humaine lorsque l’engagement devient important.
3.3. Niveau de risque 3 : les opérations touchant aux personnes et aux données sensibles
<em>Automatisation possible, mais encadrement renforcé.</em>
Exemples :
- Traitement de données personnelles.
- Analyse de dossiers professionnels.
- Gestion de ressources humaines.
- Évaluation de candidatures.
- Gestion de données financières.
- Traitement d’informations médicales.
- Attribution de droits ou d’accès.
- Analyse de situations individuelles.
Une erreur peut avoir des conséquences sur la vie privée, les droits, la situation financière ou les possibilités d’une personne.
L’automatisation doit alors intégrer des exigences de confidentialité, de sécurité, de traçabilité et de contrôle.
Une décision importante concernant une personne ne doit pas être réduite à un résultat algorithmique impossible à contester.
3.4. Niveau de risque 4 : les opérations pouvant endommager des équipements ou perturber une activité
<em>Automatisation possible avec validation technique et protections adaptées.</em>
Exemples :
- Modification de paramètres industriels.
- Pilotage de pompes et de compresseurs.
- Commande de vannes.
- Gestion de chaudières.
- Modification de consignes thermiques.
- Pilotage de réseaux hydrauliques.
- Commande de machines.
- Gestion de systèmes électriques.
Une mauvaise commande peut provoquer :
- Une surpression.
- Une surchauffe.
- Une rupture de canalisation.
- Une dégradation d’équipement.
- Une interruption de production.
- Une perte de confinement.
- Une détérioration de l’environnement.
Les automatismes doivent être conçus avec des limites physiques, des protections indépendantes et des procédures de maintenance.
3.5. Niveau de risque 5 : les opérations susceptibles de provoquer des accidents graves
<em>Automatisation strictement encadrée.</em>
Exemples :
- Pilotage de procédés chimiques dangereux.
- Commande de systèmes sous pression.
- Gestion de gaz combustibles.
- Intervention sur des équipements à haute énergie.
- Pilotage de machines dangereuses.
- Commande de systèmes de transport.
- Gestion d’installations présentant des risques majeurs.
Une erreur peut entraîner des blessures graves, des décès ou des dommages environnementaux importants.
Il ne suffit plus de vérifier que l’algorithme fonctionne correctement dans des conditions normales.
Il faut démontrer que l’ensemble du système est sûr dans les situations prévisibles de défaillance.
Cela implique notamment :
- Une analyse des risques.
- Des fonctions de sécurité adaptées.
- Des architectures techniques appropriées.
- Des essais documentés.
- Des procédures d’exploitation.
- Une maintenance rigoureuse.
- Des compétences humaines adaptées.
3.6. Niveau de risque 6 : les décisions critiques pouvant engager des vies humaines ou la société
<em>Autonomie particulièrement limitée et gouvernance renforcée.</em>
Exemples :
- Décisions médicales vitales.
- Gestion de situations d’urgence.
- Commandement d’infrastructures critiques.
- Décisions de sécurité publique.
- Actions pouvant provoquer des dommages irréversibles.
- Systèmes d’armes autonomes.
- Décisions ayant des conséquences majeures sur les droits fondamentaux.
Dans ces situations, la question n’est plus uniquement de savoir si la machine peut réaliser l’opération.
Il faut déterminer si cette délégation est acceptable, légitime, juridiquement autorisée et suffisamment maîtrisée.
Certaines décisions doivent conserver une intervention humaine réelle et compétente. D’autres usages peuvent être interdits ou strictement limités selon leur nature et le cadre réglementaire applicable.
Une capacité technique ne constitue jamais, à elle seule, une autorisation morale, juridique ou opérationnelle.
4. LE TABLEAU CENTRAL : QUE PEUT-ON AUTOMATISER ET QUE DOIT-ON FAIRE VALIDER ?
Le tableau suivant constitue une première grille de réflexion. Le niveau de risque réel dépend toujours du contexte, de l’environnement et des conséquences possibles.
| Domaine | Opérations automatisables | Contrôle humain nécessaire |
|---|---|---|
| Bureautique | Classement, mise en forme, calculs | Vérification des documents importants |
| Comptabilité | Saisie, rapprochements, préclassement | Validation des écritures et déclarations |
| Informatique | Tests, déploiements encadrés, surveillance | Validation des changements sensibles |
| Commerce | Analyse, préparation des offres | Validation des engagements commerciaux |
| Gestion | Tableaux de bord, indicateurs | Arbitrage et décisions stratégiques |
| Bâtiment | Chauffage, ventilation, éclairage | Vérification des limites et de la sécurité |
| Industrie | Régulation, séquences de production | Validation des procédures et protections |
| Maintenance | Détection d’anomalies, prévisions | Diagnostic et autorisation d’intervention |
| Agriculture | Irrigation, surveillance climatique | Décisions agronomiques et environnementales |
| Santé | Analyse et assistance | Décisions médicales et responsabilité clinique |
| Transport | Assistance au pilotage, optimisation | Contrôle adapté au niveau d’autonomie et de risque |
| Énergie | Prévision, optimisation et régulation | Arbitrage des situations critiques |
| Sécurité | Détection et alerte | Évaluation, intervention et décision appropriées |
Ce tableau montre que la bonne question n’est pas simplement : « Peut-on automatiser cette activité ? »
Il faut demander :
- Quelle partie de l’activité est automatisable ?
- Quelles données sont nécessaires ?
- Quelles erreurs peuvent se produire ?
- Quelles conséquences ces erreurs peuvent-elles avoir ?
- Qui doit valider le résultat ?
- Comment peut-on arrêter ou reprendre la main ?
5. LES TROIS GRANDES FORMES DE SUPERVISION HUMAINE
L’humain ne doit pas nécessairement contrôler chaque opération.
Une supervision bien conçue doit être proportionnée au niveau de risque.
On peut distinguer trois grandes architectures.
5.1. Human in the loop : l’humain dans la boucle
<em>La machine propose, l’humain valide, puis le système exécute.</em>
C’est le modèle le plus prudent pour les décisions importantes.
Exemple : une intelligence artificielle analyse un dossier de maintenance et propose de remplacer un équipement.
Un technicien vérifie le diagnostic, examine les conditions réelles et autorise l’intervention.
Autres exemples :
- Validation d’un paiement important.
- Approbation d’une commande exceptionnelle.
- Validation d’une modification de programme industriel.
- Confirmation d’une décision médicale.
- Autorisation d’une opération sensible.
L’humain intervient avant l’exécution.
Ce modèle est particulièrement adapté lorsque les conséquences d’une erreur sont significatives.
5.2. Human on the loop : l’humain au-dessus de la boucle
<em>La machine agit automatiquement, mais l’humain surveille son fonctionnement et peut intervenir.</em>
Exemple : une installation de chauffage fonctionne automatiquement selon des consignes validées.
Un exploitant surveille les alarmes, les dérives et les conditions de fonctionnement.
Il peut intervenir si nécessaire.
Autres exemples :
- Surveillance d’une station de pompage.
- Pilotage automatique d’une ligne de production.
- Gestion énergétique d’un bâtiment.
- Surveillance d’un réseau informatique.
- Système d’irrigation automatisé.
Ce modèle convient aux opérations répétitives dont les conditions de fonctionnement sont suffisamment maîtrisées.
Il nécessite cependant une surveillance effective.
Une personne qui reçoit des milliers d’alarmes sans pouvoir les analyser ne constitue pas une supervision efficace.
5.3. Human out of the loop : l’humain en dehors de la boucle opérationnelle
<em>Le système fonctionne sans intervention humaine pendant l’exécution.</em>
Ce modèle peut être adapté à des opérations très simples, bien définies, réversibles et à faible risque.
Exemples :
- Classement automatique de fichiers.
- Sauvegarde informatique programmée.
- Régulation d’un éclairage non critique.
- Mise à jour d’un tableau de bord.
- Tri de messages selon des règles simples.
Mais cette autonomie doit rester encadrée.
Il faut notamment prévoir :
- Des limites d’action.
- Une surveillance périodique.
- Une détection des anomalies.
- Une possibilité d’arrêt.
- Une procédure de reprise.
- Une traçabilité adaptée.
Être hors de la boucle pendant une opération ne signifie pas que l’humain disparaît de la conception, de la maintenance et de la gouvernance du système.
6. LE PRINCIPE ESSENTIEL : AUTOMATISER L’EXÉCUTION, CONSERVER LA MAÎTRISE DES OBJECTIFS
Une erreur fréquente consiste à demander à un système automatisé de définir lui-même ce qui est souhaitable.
Or, une machine peut optimiser un objectif sans comprendre les conséquences globales de cette optimisation.
Prenons un exemple simple : réduire les consommations énergétiques d’un bâtiment.
Une intelligence artificielle peut chercher à minimiser la consommation.
Mais que doit-elle faire si cette réduction implique :
- Une température inconfortable ?
- Un renouvellement d’air insuffisant ?
- Un risque de condensation ?
- Une dégradation de la qualité de l’air ?
- Des conditions incompatibles avec l’activité du bâtiment ?
Le problème vient du fait que l’objectif « réduire la consommation » est incomplet.
Il faut le transformer en une véritable stratégie :
Réduire la consommation énergétique tout en respectant les exigences de confort, de qualité de l’air, de santé, de sécurité et de fonctionnement.
La machine peut ensuite rechercher des solutions à l’intérieur de ce cadre.
Cette distinction est fondamentale.
L’humain définit la finalité, les contraintes et les limites. La machine peut optimiser l’exécution dans le cadre validé.
Cela ne signifie pas que l’humain est toujours meilleur pour chaque calcul ou chaque décision technique. Cela signifie que les objectifs collectifs, les arbitrages et les responsabilités doivent être explicitement définis.
7. LES AUTOMATISMES DE SÉCURITÉ : NE JAMAIS CONFONDRE COMMANDE ET PROTECTION
Dans l’industrie, il existe une distinction essentielle entre le système qui pilote une installation et celui qui doit la mettre en sécurité.
Un système de régulation cherche généralement à maintenir un fonctionnement normal.
Un système de sécurité doit empêcher ou limiter les conséquences d’une situation dangereuse.
Prenons l’exemple d’un circuit d’eau chaude sous pression.
Le système de régulation peut commander une pompe, une vanne et une température de consigne.
Mais il faut également prévoir les situations anormales :
- Pression excessive.
- Température excessive.
- Débit insuffisant.
- Niveau trop bas.
- Perte d’alimentation.
- Défaillance d’un capteur.
- Blocage d’un actionneur.
Une protection peut alors déclencher une alarme, arrêter un équipement, isoler une partie du circuit ou mettre l’installation dans un état sûr.
7.1. La séparation des fonctions
Il est dangereux de supposer qu’un système de régulation ordinaire constitue automatiquement une fonction de sécurité.
Selon l’analyse des risques, il peut être nécessaire de prévoir une architecture de sécurité indépendante ou suffisamment séparée, avec les niveaux d’intégrité et les exigences applicables.
Dans les installations concernées, les référentiels tels que l’IEC 61508 et l’IEC 61511 encadrent notamment les systèmes instrumentés de sécurité.
La conception doit tenir compte de la détection des défaillances, de la fiabilité des composants, des essais périodiques et de la gestion des modifications.
7.2. Le principe de mise en sécurité
Un système doit être conçu pour réagir correctement lorsqu’une condition dangereuse apparaît.
Cela ne signifie pas que tous les équipements doivent systématiquement s’arrêter.
L’état sûr dépend du procédé.
Pour certaines installations, il faut fermer une vanne.
Pour d’autres, il faut maintenir une ventilation, conserver un refroidissement ou assurer une alimentation de secours.
La question à poser est donc :
En cas de défaillance, quel état permet de réduire au maximum le risque pour les personnes, les équipements et l’environnement ?
Il faut aussi tenir compte du fait que l’arrêt brutal d’un système peut parfois être dangereux.
La mise en sécurité doit être définie par l’analyse du procédé, et non par une règle générale appliquée sans réflexion.
8. LES DANGERS DE L’AUTOMATISATION : LES ERREURS NE VIENNENT PAS TOUJOURS DE LA MACHINE
On pourrait croire qu’un système automatisé est fiable dès lors que son programme fonctionne correctement.
C’est une erreur.
Les défaillances peuvent intervenir à plusieurs niveaux.
8.1. Les erreurs de mesure
Un capteur peut transmettre une information incorrecte.
Exemples :
- Sonde de température décalée.
- Capteur de pression défectueux.
- Débitmètre encrassé.
- Sonde d’humidité mal positionnée.
- Mesure perturbée par l’environnement.
Le système peut alors prendre une décision parfaitement cohérente avec une donnée fausse.
C’est l’un des risques majeurs de l’automatisation.
8.2. Les erreurs de programmation
Un programme peut comporter :
- Une condition incorrecte.
- Une limite mal définie.
- Une séquence incomplète.
- Une erreur de calcul.
- Une mauvaise gestion des exceptions.
- Un défaut de temporisation.
Un système peut fonctionner pendant des mois avant de rencontrer une combinaison particulière de conditions qui révèle une erreur.
8.3. Les erreurs de conception
Un automatisme peut être techniquement correct, mais reposer sur une mauvaise compréhension du procédé.
Par exemple, un système peut maintenir une pression conforme à sa consigne alors que le débit disponible est insuffisant pour l’usage réel.
Le problème ne vient alors pas nécessairement du programme.
Il vient de l’objectif ou du modèle utilisé pour concevoir le système.
8.4. Les erreurs liées aux données
Une intelligence artificielle peut produire un résultat incorrect lorsque les données sont :
- Incomplètes.
- Obsolètes.
- Biaisées.
- Mal classées.
- Incohérentes.
- Non représentatives des situations réelles.
Une prédiction performante sur des données historiques peut devenir mauvaise lorsque les conditions changent.
8.5. Les erreurs d’utilisation
L’humain peut également créer des situations dangereuses :
- Mauvaise consigne.
- Mauvais mode de fonctionnement.
- Désactivation injustifiée d’une protection.
- Mauvaise interprétation d’une alarme.
- Validation trop rapide d’une recommandation.
- Utilisation d’un système hors de son domaine prévu.
L’automatisation ne supprime donc pas les erreurs humaines.
Elle peut les déplacer, les amplifier ou les rendre moins visibles.
9. L’AUTOMATISATION PAR L’INTELLIGENCE ARTIFICIELLE : UNE NOUVELLE ÉCHELLE DE RESPONSABILITÉ
L’intelligence artificielle modifie profondément la nature des automatisations.
Les automatismes traditionnels fonctionnent souvent à partir de règles déterminées à l’avance.
L’IA peut traiter des situations plus variées, interpréter des informations complexes, reconnaître des formes et générer des propositions.
Mais cette capacité supplémentaire s’accompagne de nouvelles limites.
9.1. Une IA peut produire une réponse convaincante et incorrecte
Une réponse bien formulée n’est pas nécessairement exacte.
Une IA générative peut :
- Inventer une référence.
- Confondre deux normes.
- Produire une formule incorrecte.
- Oublier une contrainte.
- Interpréter de travers un document.
- Présenter une hypothèse comme un fait.
- Générer un code informatique comportant une faille.
Il faut donc distinguer la qualité apparente d’une réponse de sa validité réelle.
9.2. L’IA peut être excellente pour analyser, mais inadaptée pour autoriser
Prenons un exemple de maintenance industrielle.
L’IA analyse les données d’une pompe et détecte une évolution anormale des vibrations.
Elle peut comparer cette évolution avec des historiques, identifier des causes possibles et proposer une inspection.
C’est une aide précieuse.
Mais décider de démonter la pompe, d’isoler un circuit, de modifier une consigne ou d’intervenir sur un équipement dangereux nécessite une analyse des conditions réelles, des compétences et des procédures adaptées.
La machine peut préparer la décision.
Le professionnel compétent doit conserver la maîtrise de l’intervention lorsque le risque le justifie.
9.3. Les agents IA : attention à l’autonomie d’action
Un agent IA peut disposer de plusieurs outils :
- Lire des documents.
- Accéder à une base de données.
- Envoyer un message.
- Modifier un fichier.
- Créer une commande.
- Déclencher une opération informatique.
La question fondamentale devient celle des permissions.
Il ne faut pas donner à un agent plus de droits que nécessaire.
Un agent chargé de préparer une facture n’a pas nécessairement besoin du droit de réaliser un paiement.
Un agent chargé d’analyser un programme n’a pas nécessairement besoin du droit de le déployer en production.
Un agent chargé de surveiller une installation n’a pas nécessairement besoin du droit de modifier les paramètres de sécurité.
Le principe du moindre privilège est essentiel.
Plus un système dispose de moyens d’action, plus ses permissions doivent être limitées, contrôlées et traçables.
10. LE PRINCIPE DES PORTES DE VALIDATION : COMMENT ÉVITER QU’UNE ERREUR SE PROPAGE ?
Une bonne architecture d’automatisation ne laisse pas nécessairement une opération s’exécuter sans interruption du début à la fin.
Elle peut intégrer des points de contrôle successifs.
Imaginons une chaîne automatisée de traitement d’une demande technique.
| Étape | Automatisation | Validation |
|---|---|---|
| Réception | Automatique | Contrôle de complétude |
| Lecture des documents | Automatique | Vérification des pièces sensibles |
| Analyse | Assistée par IA | Validation technique |
| Proposition | Automatique | Comparaison des solutions |
| Engagement financier | Préparation automatique | Autorisation humaine |
| Exécution | Selon les droits accordés | Contrôle du résultat |
| Archivage | Automatique | Audit périodique |
Cette organisation permet de gagner du temps sans laisser une erreur initiale contaminer toute la chaîne.
On peut généraliser ce principe à de nombreux domaines.
10.1. Les actions réversibles
Une action réversible peut être annulée ou corrigée sans conséquence majeure.
Exemples :
- Modifier un brouillon.
- Classer un document.
- Créer une simulation.
- Préparer une commande non validée.
Ces actions peuvent être largement automatisées.
10.2. Les actions difficilement réversibles
Exemples :
- Supprimer définitivement des données.
- Envoyer un engagement contractuel.
- Effectuer un paiement important.
- Modifier une installation industrielle.
- Déclencher une opération physique dangereuse.
Ces actions nécessitent généralement des contrôles supplémentaires et une autorisation adaptée.
10.3. Les actions irréversibles ou potentiellement catastrophiques
Lorsqu’une action peut provoquer un dommage humain grave ou une atteinte environnementale majeure, le niveau de contrôle doit être particulièrement élevé.
Il faut parfois refuser le principe même d’une automatisation autonome.
Le fait qu’une action puisse être réalisée automatiquement ne signifie pas qu’elle doit l’être.
11. L’HUMAIN DOIT-IL VALIDER TOUTES LES ACTIONS ? NON, MAIS IL DOIT SAVOIR CE QUI PEUT ARRIVER
Demander à un opérateur de valider chaque opération automatique peut sembler sécurisant.
Mais cette approche présente plusieurs problèmes.
Un système qui demande constamment des validations peut provoquer une fatigue décisionnelle.
L’opérateur peut finir par cliquer systématiquement sur « accepter » sans réellement analyser les informations.
C’est le phénomène de validation automatique ou de complaisance envers l’automatisation.
À l’inverse, supprimer toute supervision peut conduire à une perte de compréhension de l’installation.
La bonne solution consiste à adapter le niveau de validation aux conséquences possibles.
| Niveau d’action | Contrôle adapté |
|---|---|
| Faible risque, réversible | Exécution automatique |
| Risque modéré | Contrôle automatique et audit périodique |
| Risque significatif | Validation selon des seuils définis |
| Risque élevé | Autorisation par une personne compétente |
| Risque critique | Architecture de sécurité, contrôle renforcé et décision humaine lorsque requise |
| Usage inacceptable ou interdit | Ne pas automatiser |
Il faut également donner à l’opérateur les moyens de comprendre la situation.
Une alarme sans contexte est rarement suffisante.
Une bonne interface doit présenter :
- L’événement détecté.
- Les paramètres concernés.
- L’écart par rapport au fonctionnement normal.
- Le niveau de gravité.
- Les causes possibles.
- Les conséquences envisageables.
- Les actions recommandées.
- Les conditions nécessaires à une intervention.
L’objectif est de permettre une décision éclairée, pas simplement d’obtenir une validation.
12. LES COMPÉTENCES HUMAINES QUI DEVIENNENT INDISPENSABLES DANS UN MONDE AUTOMATISÉ
L’automatisation transforme le travail humain.
Elle peut réduire le besoin d’exécuter certaines tâches, mais elle augmente la valeur de nombreuses compétences de compréhension, d’analyse et de décision.
12.1. Comprendre les systèmes
Un professionnel doit comprendre ce qu’il supervise.
Dans une installation hydraulique, il doit connaître :
- Les pressions.
- Les débits.
- Les pertes de charge.
- Les caractéristiques des pompes.
- Les phénomènes de cavitation.
- Les limites des équipements.
- Les conditions de fonctionnement.
Une interface graphique ne remplace pas la compréhension physique du réseau.
12.2. Savoir interpréter les informations
Une donnée n’est pas une explication.
Une alarme n’est pas un diagnostic.
Une prédiction n’est pas une certitude.
Il faut savoir confronter les résultats aux faits.
12.3. Développer l’esprit critique
Le professionnel doit être capable de poser des questions :
- Cette recommandation est-elle cohérente ?
- Quelles données ont été utilisées ?
- Quelles hypothèses ont été retenues ?
- Quelles contraintes ont été oubliées ?
- Quelles conséquences indirectes sont possibles ?
- Que se passe-t-il si le système se trompe ?
12.4. Savoir intervenir en situation dégradée
Une compétence essentielle consiste à savoir reprendre la main lorsque l’automatisation ne fonctionne plus.
Il faut connaître :
- Les modes manuels autorisés.
- Les procédures de secours.
- Les limites d’intervention.
- Les conditions d’arrêt.
- Les responsabilités de chacun.
La reprise manuelle ne doit toutefois pas être improvisée : elle doit être prévue, documentée et compatible avec les fonctions de sécurité.
12.5. Savoir apprendre et se remettre en question
Les technologies évoluent rapidement.
Les professionnels doivent développer une capacité d’apprentissage continu.
Ils doivent apprendre à utiliser les outils, mais aussi à comprendre leurs limites et à remettre à jour leurs connaissances.
13. EXEMPLES CONCRETS : DE L’AUTOMATISATION DOMESTIQUE À L’USINE INTELLIGENTE
13.1. La maison intelligente
<em>Automatisation de fonctions courantes et amélioration du confort.</em>
Une maison peut automatiser :
- L’éclairage.
- Le chauffage.
- La ventilation.
- Les volets.
- L’arrosage.
- La surveillance des consommations.
- La détection de fuites d’eau.
L’IA peut analyser les habitudes et proposer des optimisations.
Mais les fonctions essentielles de sécurité doivent être conçues indépendamment des simples scénarios de confort.
Une commande vocale ne doit pas pouvoir neutraliser une protection technique.
Une détection de fuite doit pouvoir déclencher une action adaptée même si la connexion Internet est indisponible.
13.2. L’usine intelligente
<em>Automatisation de la production, de la maintenance et de la performance énergétique.</em>
Une usine peut intégrer :
- Des automates.
- Des capteurs connectés.
- Des variateurs de vitesse.
- Des systèmes de supervision.
- Des robots.
- Des systèmes de maintenance prédictive.
- Des outils d’intelligence artificielle.
- Des jumeaux numériques.
L’ensemble peut améliorer la disponibilité, la qualité et l’efficacité énergétique.
Mais l’exploitant doit conserver la connaissance des procédés, les compétences de maintenance et la capacité de gérer les situations anormales.
13.3. Le jardin intelligent
<em>Automatisation au service du vivant.</em>
Un jardin peut être équipé de capteurs mesurant :
- L’humidité du sol.
- La température.
- L’humidité de l’air.
- Le rayonnement.
- Les précipitations.
- La disponibilité en eau.
Un système peut calculer les besoins d’irrigation et commander les électrovannes.
Une IA peut croiser les données météorologiques, la nature du sol, les besoins des plantes et l’évolution des conditions climatiques.
Mais l’observation botanique reste essentielle.
Une plante peut souffrir d’un excès d’eau, d’un manque d’éléments nutritifs, d’une maladie, d’un stress thermique ou d’une mauvaise implantation.
L’automatisation doit soutenir l’observation du vivant, pas la remplacer.
13.4. La gestion énergétique d’un territoire
<em>Un système complexe associant production, consommation, stockage et environnement.</em>
À cette échelle, l’automatisation peut participer à :
- Prévoir la demande.
- Adapter certaines consommations.
- Piloter des stockages.
- Optimiser des réseaux.
- Détecter des anomalies.
- Organiser des interventions.
Mais les décisions structurantes engagent des populations, des infrastructures et des choix économiques.
Elles doivent donc conserver une gouvernance humaine, démocratique et techniquement compétente.
14. LES ERREURS STRATÉGIQUES À ÉVITER LORSQUE L’ON AUTOMATISE UNE ENTREPRISE
L’automatisation ne doit pas devenir une course à la technologie.
Plusieurs erreurs peuvent compromettre un projet.
Erreur 1 : automatiser un mauvais processus.
Automatiser un processus mal organisé permet parfois de produire plus rapidement des erreurs.
Il faut d’abord comprendre et améliorer le fonctionnement existant.
Erreur 2 : automatiser sans mesurer.
Sans indicateurs initiaux, il devient difficile de vérifier les gains réels.
Il faut mesurer les temps, les coûts, les défauts, les consommations et la qualité.
Erreur 3 : confondre démonstration et fonctionnement industriel.
Une technologie peut fonctionner dans une démonstration et échouer dans un environnement réel.
Il faut tester les conditions représentatives, les défauts et les situations dégradées.
Erreur 4 : ne pas prévoir la reprise manuelle.
Une installation doit pouvoir être mise dans un état maîtrisé lorsque l’automatisation devient indisponible ou incohérente.
Erreur 5 : donner trop de droits aux systèmes.
Un logiciel ne doit disposer que des permissions nécessaires à sa mission.
Erreur 6 : supprimer les compétences humaines.
Si l’entreprise ne conserve plus les compétences permettant de comprendre et de maintenir ses systèmes, elle devient dépendante de ses fournisseurs et de ses technologies.
Erreur 7 : oublier la cybersécurité.
Un système connecté peut devenir une porte d’entrée pour une attaque.
La sécurité doit intégrer les accès, les mises à jour, les sauvegardes, les communications et la segmentation des réseaux.
Erreur 8 : ne pas organiser la responsabilité.
Chaque fonction doit être clairement attribuée : conception, validation, exploitation, maintenance, surveillance et intervention.
15. UNE MÉTHODE POUR DÉTERMINER CE QUI DOIT ÊTRE AUTOMATISÉ
Avant d’automatiser une opération, il est utile de suivre une démarche structurée.
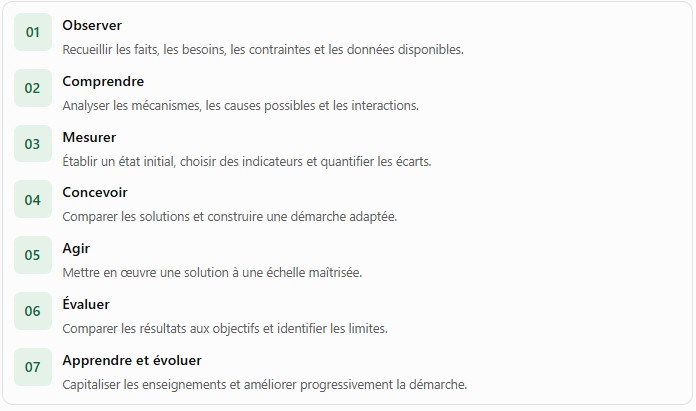
Étape 1 : observer le fonctionnement actuel
Il faut identifier les opérations réellement effectuées.
Qui intervient ? À quel moment ? Avec quelles informations ? Dans quelles conditions ?
Étape 2 : comprendre le processus
Il faut distinguer les tâches répétitives, les décisions, les contrôles, les exceptions et les responsabilités.
Étape 3 : mesurer les performances
Quelques indicateurs peuvent être utilisés :
- Temps nécessaire.
- Coût.
- Taux d’erreur.
- Fréquence des incidents.
- Consommation énergétique.
- Qualité du résultat.
- Disponibilité.
Étape 4 : identifier les risques
Il faut étudier les conséquences :
- D’une erreur.
- D’une panne.
- D’une donnée incorrecte.
- D’une commande non autorisée.
- D’une perte de communication.
- D’une mauvaise utilisation.
Étape 5 : choisir le niveau d’automatisation
Il faut déterminer si le système doit :
- Informer.
- Alerter.
- Analyser.
- Proposer.
- Exécuter après validation.
- Exécuter automatiquement dans des limites définies.
Étape 6 : définir les responsabilités
Qui valide les objectifs ? Qui autorise les actions ? Qui surveille ? Qui intervient ? Qui peut arrêter le système ?
Étape 7 : tester avant le déploiement
Les tests doivent couvrir les conditions normales, les limites, les défauts et les situations inhabituelles prévisibles.
Étape 8 : surveiller et améliorer
L’automatisation doit faire l’objet d’un suivi régulier.
Il faut analyser les incidents, les erreurs, les dérives et les résultats réels.
16. MATRICE DE DÉCISION : QUEL DEGRÉ D’AUTONOMIE ACCORDER À UNE MACHINE ?
On peut construire une première grille de décision à partir de deux critères :
- La gravité potentielle des conséquences.
- La capacité à détecter et corriger une erreur avant qu’elle ne provoque un dommage.
| Situation | Autonomie envisageable | Supervision |
|---|---|---|
| Erreur sans conséquence notable | Forte | Périodique |
| Erreur facilement réversible | Forte à conditionnelle | Contrôles réguliers |
| Erreur avec coût économique | Encadrée | Seuils et validations |
| Erreur affectant une personne ou ses droits | Limitée selon le cas | Contrôle humain adapté |
| Erreur pouvant endommager un équipement | Conditionnelle | Supervision technique |
| Erreur pouvant provoquer un accident grave | Très encadrée | Protections indépendantes et compétences adaptées |
| Erreur pouvant provoquer un dommage catastrophique | Autonomie à justifier strictement | Gouvernance et exigences de sécurité renforcées |
Cette matrice est une grille de réflexion, pas une méthode réglementaire de classification.
Dans les projets industriels ou les systèmes critiques, elle doit être complétée par une véritable analyse de risques, des études de sécurité et les référentiels applicables.
17. LE MONDE DE DEMAIN : UNE SOCIÉTÉ PLUS AUTOMATISÉE, MAIS QUI AURA BESOIN DE DAVANTAGE DE COMPÉTENCES HUMAINES
Nous entrons dans une période où les capacités d’automatisation vont continuer à progresser.
Les logiciels pourront effectuer davantage de tâches administratives.
Les robots pourront intervenir dans des environnements de plus en plus variés.
Les systèmes industriels pourront s’adapter à des conditions de fonctionnement complexes.
Les agents d’intelligence artificielle pourront coordonner plusieurs applications et exécuter des processus complets.
Les bâtiments pourront devenir plus intelligents.
Les exploitations agricoles pourront mieux mesurer et piloter leurs ressources.
Les réseaux énergétiques pourront être davantage optimisés.
Cette évolution peut apporter des bénéfices considérables.
Elle peut libérer du temps, améliorer la précision, réduire certaines pénibilités, limiter les consommations et rendre accessibles des analyses complexes.
Mais elle comporte aussi des risques :
- Dépendance technologique.
- Perte de compétences.
- Concentration du pouvoir de décision.
- Surveillance excessive.
- Vulnérabilité informatique.
- Opacité des décisions.
- Erreurs automatisées à grande échelle.
- Difficulté à reprendre la main.
- Déshumanisation de certaines activités.
Le véritable enjeu est donc de ne pas devenir simplement utilisateur de systèmes que l’on ne comprend plus.
Une société technologiquement avancée n’est pas nécessairement une société autonome.
Une entreprise entièrement automatisée peut être extrêmement dépendante de quelques fournisseurs, de logiciels propriétaires ou de compétences devenues rares.
Un individu qui utilise quotidiennement l’intelligence artificielle sans développer sa capacité de réflexion peut devenir dépendant de réponses qu’il ne sait plus évaluer.
La modernité ne consiste pas à déléguer toutes ses capacités. Elle consiste à savoir utiliser les technologies sans abandonner sa liberté de comprendre, de choisir et d’agir.
18. LES COMPÉTENCES À DÉVELOPPER DÈS AUJOURD’HUI POUR NE PAS SUBIR L’AUTOMATISATION
Il ne suffit pas d’apprendre à utiliser les nouveaux outils.
Il faut également développer les compétences qui permettent de les maîtriser.
Voici dix compétences particulièrement importantes.
| Compétence | Pourquoi la développer ? |
|---|---|
| Culture scientifique | Comprendre les lois et phénomènes réels |
| Culture numérique | Comprendre les logiciels, données et réseaux |
| Esprit critique | Évaluer les résultats et détecter les erreurs |
| Analyse des risques | Anticiper les conséquences |
| Résolution de problèmes | Trouver des solutions adaptées |
| Capacité d’apprentissage | S’adapter aux nouvelles technologies |
| Expertise métier | Vérifier la pertinence des recommandations |
| Communication | Expliquer, transmettre et coordonner |
| Responsabilité | Assumer les décisions et leurs conséquences |
| Autonomie | Comprendre les outils sans en devenir dépendant |
Il faut également apprendre à faire la différence entre savoir utiliser un outil et savoir ce que l’on fait avec cet outil.
Un utilisateur peut savoir demander à une IA de produire un calcul hydraulique.
Un professionnel compétent doit également savoir vérifier les hypothèses, les unités, les pertes de charge, les conditions aux limites et la cohérence physique du résultat.
C’est cette différence qui permet de transformer une technologie en véritable compétence.
19. DEMETER-FB ET APONA-MFB : APPRENDRE À COMPRENDRE LES TECHNOLOGIES POUR EN RESTER MAÎTRE
Les transformations technologiques ne doivent pas être abordées uniquement sous l’angle des outils disponibles.
Il faut développer une compréhension transversale des systèmes.
C’est précisément l’approche portée par DEMETER-FB : relier les connaissances en ingénierie, intelligence artificielle, IoT, environnement, agroclimatologie, autonomie et développement personnel.
Comprendre un système automatisé nécessite souvent de croiser plusieurs disciplines.
Un bâtiment intelligent mobilise :
- La thermodynamique.
- La mécanique des fluides.
- L’électricité.
- La régulation.
- Les capteurs.
- Les réseaux informatiques.
- L’intelligence artificielle.
- La connaissance des usages humains.
Une usine intelligente mobilise :
- Les procédés industriels.
- Les automatismes.
- La maintenance.
- La cybersécurité.
- La gestion énergétique.
- La sécurité des personnes.
- L’organisation du travail.
Un jardin intelligent mobilise :
- La botanique.
- La connaissance des sols.
- L’hydrologie.
- L’agroclimatologie.
- L’IoT.
- L’analyse des données.
- La gestion des ressources.
Ces domaines ne doivent pas être étudiés comme des univers isolés.
Ils se complètent.
DEMETER-FB permet d’explorer les connaissances et de comprendre les relations entre les disciplines.
APONA-MFB permet de transformer ces connaissances en parcours structurés, en exercices, en compétences et en capacités d’action.
L’objectif n’est pas de former uniquement des utilisateurs de technologies.
Il est de contribuer à former des personnes capables de :
- Comprendre les systèmes.
- Identifier les possibilités.
- Mesurer les performances.
- Évaluer les risques.
- Choisir les solutions.
- Superviser les automatismes.
- Conserver leur autonomie de décision.
20. AUTOMATISER CE QUI PEUT L’ÊTRE, SUPERVISER CE QUI DOIT L’ÊTRE ET REFUSER DE DÉLÉGUER CE QUI NE DOIT PAS L’ÊTRE
L’automatisation est une formidable opportunité.
Elle permet de réaliser plus rapidement certaines opérations, de traiter davantage d’informations, d’améliorer la régularité des processus et de réduire certaines contraintes humaines.
Mais son développement doit s’accompagner d’une réflexion sur les limites de la délégation.
Toutes les tâches ne présentent pas le même niveau de difficulté.
Toutes les erreurs n’ont pas les mêmes conséquences.
Toutes les décisions ne peuvent pas être confiées à un algorithme.
Il est donc indispensable de distinguer :
- Ce qui peut être exécuté automatiquement.
- Ce qui doit être surveillé.
- Ce qui doit être validé avant exécution.
- Ce qui nécessite une expertise humaine.
- Ce qui doit rester sous une responsabilité humaine clairement identifiée.
- Ce qui ne doit pas être automatisé de manière autonome.
La meilleure automatisation n’est pas celle qui supprime systématiquement l’intervention humaine.
C’est celle qui utilise la machine là où elle apporte une réelle valeur, tout en préservant les capacités humaines indispensables à la compréhension, à la sécurité et à la responsabilité.
Un système automatisé doit être capable de fonctionner, mais également de signaler ses limites.
Une intelligence artificielle doit pouvoir assister, mais aussi être contrôlée.
Un opérateur doit pouvoir comprendre, intervenir et reprendre la maîtrise dans les conditions prévues.
Une organisation doit pouvoir continuer à fonctionner sans dépendre aveuglément d’une technologie qu’elle ne maîtrise plus.
La question essentielle n’est donc pas :
« Jusqu’où pouvons-nous automatiser ? »
Elle est plutôt :
« Jusqu’où pouvons-nous automatiser tout en conservant la maîtrise technique, économique, humaine, environnementale et éthique de nos décisions ? »
C’est une question qui concerne chaque individu, chaque entreprise, chaque industrie et chaque territoire.
Le monde de demain sera probablement beaucoup plus automatisé. Mais cela ne signifie pas que l’humain doit devenir moins compétent, moins autonome ou moins responsable.
Au contraire, plus les machines seront capables d’agir, plus nous aurons besoin de personnes capables de comprendre ce qu’elles font, de vérifier leurs résultats, d’anticiper leurs conséquences et de déterminer les limites de leur utilisation.
Ne cherchons pas simplement à apprendre à utiliser les machines de demain. Apprenons à les comprendre, à les concevoir, à les superviser et à rester capables de décider sans leur abandonner notre jugement.
Car l’avenir ne doit pas être uniquement automatisé.
Il doit être maîtrisé, compris et construit par des êtres humains responsables.
ANNEXE 1 — LES 20 QUESTIONS À SE POSER AVANT D’AUTOMATISER UNE OPÉRATION
- Quelle opération voulons-nous réellement automatiser ?
- Quel problème cherchons-nous à résoudre ?
- L’opération est-elle répétitive ou variable ?
- Les règles de fonctionnement sont-elles clairement définies ?
- Les données nécessaires sont-elles fiables ?
- Les mesures sont-elles suffisamment précises ?
- Quelles sont les conséquences d’une erreur ?
- Une erreur peut-elle provoquer un dommage humain ?
- Une erreur peut-elle provoquer un dommage environnemental ?
- L’opération est-elle réversible ?
- Le système peut-il détecter une anomalie ?
- Que se passe-t-il en cas de perte de communication ?
- Que se passe-t-il en cas de coupure électrique ?
- Existe-t-il un mode dégradé ?
- Qui peut arrêter le système ?
- Qui peut modifier ses paramètres ?
- Qui valide les opérations sensibles ?
- Comment les actions sont-elles enregistrées ?
- Comment vérifier périodiquement les performances ?
- L’organisation conserve-t-elle les compétences nécessaires pour maîtriser le système ?
ANNEXE 2 — LE PRINCIPE DES SEPT DEGRÉS DE MAÎTRISE
| Degré | Fonction confiée au système | Place de l’humain |
|---|---|---|
| 1 | Exécuter une tâche simple | Contrôler |
| 2 | Mesurer et surveiller | Interpréter |
| 3 | Réguler un processus | Définir les limites |
| 4 | Analyser et diagnostiquer | Vérifier |
| 5 | Proposer une optimisation | Arbitrer |
| 6 | Exécuter des actions complexes | Autoriser et superviser |
| 7 | Fonctionner de manière autonome dans un environnement complexe | Gouverner, contrôler et intervenir selon les conditions prévues |
Ces degrés ne constituent pas une classification universelle. Ils servent à réfléchir au partage des fonctions entre les humains et les machines.
ANNEXE 3 — LES RÉFÉRENCES TECHNIQUES À CONNAÎTRE
Pour approfondir le sujet, plusieurs familles de référentiels sont particulièrement utiles :
- IEC 61508 : sécurité fonctionnelle des systèmes électriques, électroniques et électroniques programmables relatifs à la sécurité.
- IEC 61511 : systèmes instrumentés de sécurité pour l’industrie des procédés.
- ISO 12100 : principes généraux de conception et d’appréciation du risque des machines.
- ISO 13849 : parties des systèmes de commande relatives à la sécurité des machines.
- IEC 62443 : cybersécurité des systèmes d’automatisation et de commande industriels.
- ISO/IEC 23894 : gestion des risques liés à l’intelligence artificielle.
- ISO/IEC 42001 : système de management de l’intelligence artificielle.
Ces références doivent être sélectionnées selon le domaine, le type d’installation et les obligations applicables. Elles ne remplacent ni l’analyse de risques ni les exigences réglementaires propres à chaque activité.
Écosystème d’entreprise, ingénierie, industrie, équipements, IoT, IA, agroclimatologie, autonomie et formation
DEMETER-FB, ENVIROFLUIDES, EXAFLUIDS, SITIMP, OMAKËYA™, APONA-MFB et HOLLYSTIQUE constituent des portes d’entrée différentes vers une même logique : transformer la connaissance en solutions, les solutions en compétences et les compétences en autonomie.
De l’équipement industriel à la gestion de l’eau d’une ferme, du capteur connecté dans une usine à la mesure de l’humidité d’un sol, de l’ingénierie des fluides à l’agroclimatologie, de l’intelligence artificielle au LMS, de la maintenance à l’apprentissage permanent, l’écosystème relie des domaines qui sont souvent traités séparément.
Son principe est simple :
COMPRENDRE AVANT D’ACHETER.
MESURER AVANT DE DÉCIDER.
DIMENSIONNER AVANT DE CONSTRUIRE.
FORMER AVANT D’AUTOMATISER.
MAINTENIR AVANT DE REMPLACER.
APPRENDRE POUR POUVOIR ÉVOLUER.
Parce que le véritable enjeu du monde actuel et futur n’est plus seulement de disposer de davantage de produits ou de davantage d’informations.
Il est de devenir capable de comprendre les systèmes dans lesquels nous vivons, de mesurer leur fonctionnement, de choisir les bonnes solutions, de développer les compétences nécessaires et de les faire évoluer avec le monde qui change.
C’est là que commence véritablement l’autonomie.
Et c’est là que prend tout son sens l’écosystème DEMETER-FB